
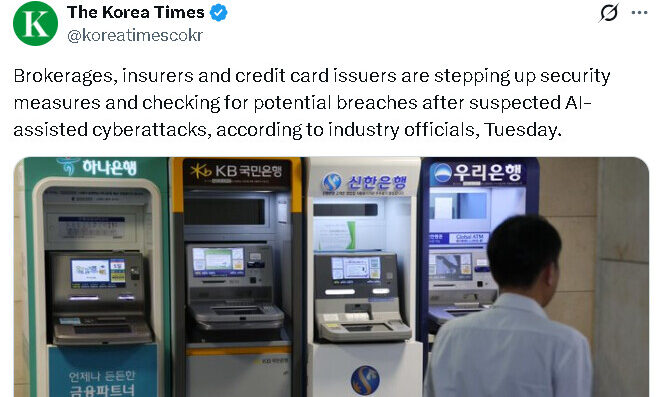

中国のサイバーセキュリティー技術者が開発したAI自動侵入テストツール「ARTEX AI」が、新韓銀行など韓国の金融機関が相次いでハッキング被害を受けた事件で、使用された可能性が指摘されている。最新の調査では、世界約600のIPアドレスでARTEXに関連する痕跡が確認された。
本来はシステムの安全性を検証するためのAIツールだが、サイバー攻撃の自動化に悪用される恐れがあるとして、注目を集めている。
世界約600のIPアドレスでARTEXの痕跡を確認
聯合ニュースによると、ARTEXは韓国の金融機関へのハッキング事件以外でも確認されている。
韓国のセキュリティー企業AhnLabのセキュリティー情報センター(ASEC)は6日、ソフトウェア開発プラットフォームGitHubでARTEX AIの運用基盤に関する分析結果を公開した。それによると、世界約600のIPアドレスでARTEXの痕跡が見つかり、一部のサーバーでは別のAI攻撃テスト用プラットフォームCyberStrikeAIも確認された。
ASECは、ARTEX AIが誰でも導入できるオープンソースのツールであるため、確認されたIPアドレスすべてを同じ組織や特定の攻撃者が管理しているとは限らないと指摘した。
これらのサーバーには、攻撃者の視点からシステムの安全性を検証するレッドチームや、侵入テストの担当者、セキュリティー研究者による正当な利用も含まれている可能性がある。
ARTEXとは何か
ARTEXはAIモデルそのものではなく、オープンソースのAI自動侵入テストシステムである。大規模言語モデルを活用し、複数のAIエージェントが役割を分担しながら、システムの脆弱性の発見や検証、攻撃手順の計画から実行までを自動で行う。
ARTEXのプロジェクト文書や操作画面の多くは中国語で書かれており、中国のサイバーセキュリティー関連コミュニティーとの関係も指摘されている。
ただし、ARTEXは誰でも自由に導入できる公開ツールである。そのため、ARTEXの痕跡が見つかったというだけでは、関連するIPアドレスが中国のハッカーや特定の攻撃組織に属すると判断することはできない。
10月6日時点で、韓国の金融監督当局は、最近発生した金融機関へのハッキング事件に関連する28のIPアドレスを特定した。これらは米国、日本など計12か国に分布している。
韓国当局は、ハッカーがARTEXを使って金融機関のシステムの脆弱性を探し、顧客や従業員の情報を入手した可能性があるとみている。
別のAI攻撃ツールも確認
ASECの分析では、一部のIPアドレスでCyberStrikeAIも稼働していることが判明した。
聯合ニュースによると、CyberStrikeAIはオープンソースのAI攻撃テスト用プラットフォームで、複数のAIエージェントを連携させる機能や、各種セキュリティーツール、攻撃の流れを分析する機能に加え、WebShellやC2(指令・制御)サーバーの管理機能などを備えている。
ASECは、ARTEX AIとCyberStrikeAIはいずれも公開ツールであり、同じIPアドレスで両方が確認されたとしても、同じハッカーが使用した、あるいは同一の攻撃に使われたとは限らないと説明した。
一方、複数のAIセキュリティーツールが実際のネットワーク環境で繰り返し確認されていることは、こうしたツールの利用が広がっている可能性を示している。
AIがサイバー攻撃を高速化
自律的に動作するAIエージェントの普及により、サイバー攻撃を実行するための技術的なハードルが下がりつつある。
ASECは、こうしたツールを使えば、高度な技術を持たない攻撃者でも、従来は専門知識が必要だった複雑な攻撃を実行できると指摘する。一方、経験豊富なハッカーにとっては、攻撃の速度を高め、規模を拡大する手段にもなる。
AIが新たな攻撃手法を生み出さなくても、既存の攻撃を高速化し、実行にかかるコストを大幅に下げる可能性がある。今回の韓国の銀行へのハッキング事件が国際的な注目を集めているのも、このためだ。
ウォール・ストリート・ジャーナルによると、ARTEXはOpenAI、Anthropic、DeepSeekなど、複数のAIモデルを利用できる。これにより、AIエージェントは人間による操作を最小限に抑えながら、脆弱性の探索や攻撃経路の計画を進められるという。
AIによるサイバー攻撃 すでに現実の脅威に
専門家は、AIを活用したサイバー攻撃が今後、世界的に増加する可能性があると予測している。こうした脅威は、すでに現実のものとなっている。
2025年、米AI企業Anthropicは、中国共産党の国家レベルのハッカーが関与したサイバースパイ活動を公表した。
同社の分析によると、攻撃者はAIツール「Claude」を利用し、約30の組織を標的とする攻撃を実行した。このうち、偵察、脆弱性の発見、システムへの侵入、データの窃取など、攻撃に必要な実務作業の約80〜90%をAIが自動で実行したと評価している。
この事件と韓国でのARTEXをめぐる事例は、AIを利用したサイバー攻撃の変化を示している。AIは人間のハッカーを支援するだけでなく、攻撃の一部を自動で実行するようになっている。
世界のサイバーセキュリティーにとって、真のリスクは中国製の特定のAIツールだけではない。こうした自律型AI攻撃ツールがオープンソースとして広く普及すれば、国を問わず、政府、企業、個人の誰もが攻撃対象となる恐れがある。
韓国のサイバーセキュリティー関連株が急騰
AIを悪用したサイバー攻撃への警戒が強まるなか、韓国ではセキュリティー関連株が急騰した。
10月6日、AhnLabは前日比15.58%高、Geniansは20.83%高となった。Sands LabとRaonSecureもそれぞれ30%高、29.98%高となり、いずれもストップ高を記録した。
一連のハッキング被害やAIによる攻撃の自動化を背景に、政府や企業のセキュリティー対策費が増えるとの見方が広がり、関連株に買いが集まったとみられる。




 ご友人は無料で閲覧できます
 Line
 Telegram


ご利用上の不明点は ヘルプセンター にお問い合わせください。